Каждый, кто заходит на сайт, представляется. В служебном заголовке запроса браузер или бот пишет, кто он такой: такой-то браузер, такая-то версия, или — если это робот поисковика — имя робота. Проблема в том, что это поле никто не проверяет. Написать там можно что угодно.
Именно этим сейчас и пользуются. Аналитики направления защиты веб-приложений ГК «Солар» с 12 августа фиксируют вредоносные запросы к российским сайтам, в которых отправитель назвался DeepSeekBot. С 27 августа к нему добавились имена, характерные для ChatGPT, Perplexity, Claude и Grok. В июне и июле запросов с такими именами не было вовсе — тогда, по словам аналитиков, злоумышленники занимались обычным массовым сканированием сайтов на уязвимости.
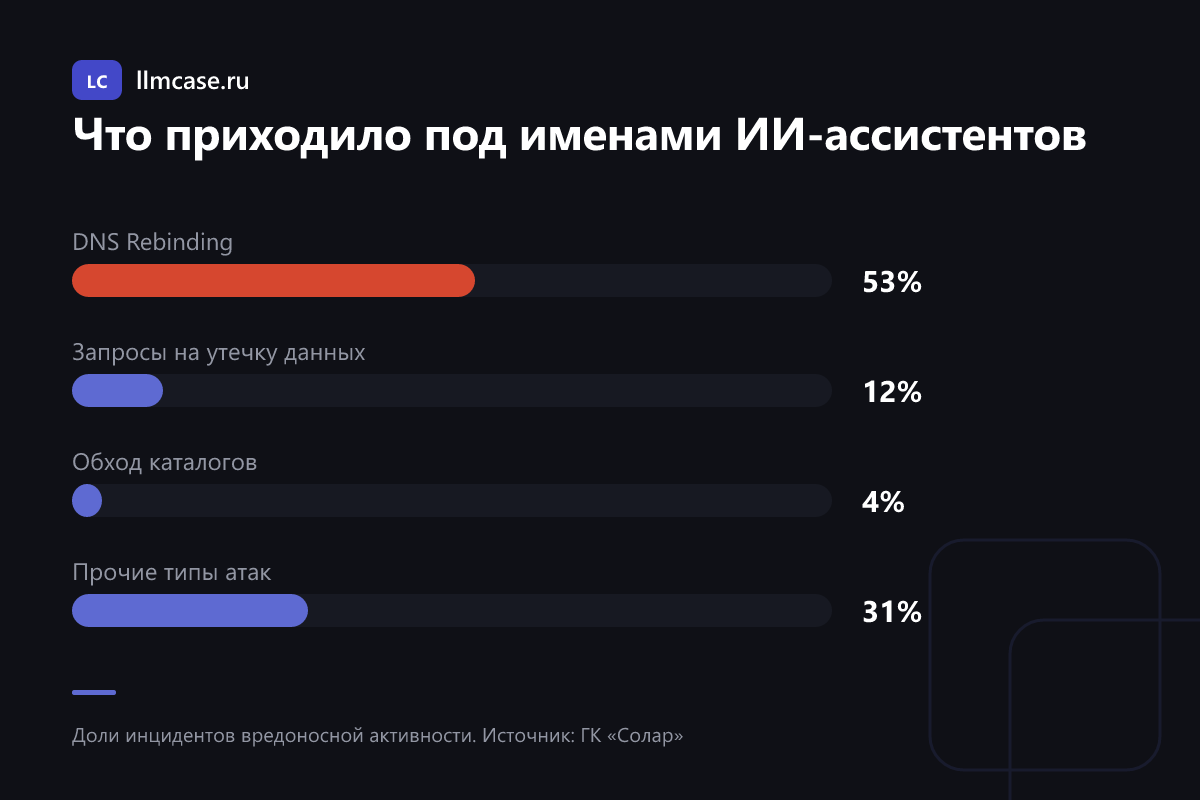
Чаще всего под чужим именем приходили попытки DNS Rebinding — 53% зафиксированных инцидентов. Ещё 12% — запросы, провоцирующие утечку данных. Около 4% — обход каталогов. Оставшийся 31% пришёлся на разношёрстную группу прочих атак, и SQL-инъекции внутри неё заняли последнее, десятое место.
Почему приём вообще работает
Объяснение даёт руководитель направления защиты веб-приложений «Солара» Алексей Пашков: владельцы сайтов стали доверять ИИ-агентам, потому что пользователи всё чаще ищут товары и услуги не в поисковиках, а в ассистентах. Запрос от ассистента воспринимается как клиентский и ценный с точки зрения продаж — и получает поблажку в правилах безопасности.
То есть удар приходится ровно по тем, кто делает всё правильно с точки зрения продвижения. Компания хочет попадать в ответы нейросетей, для этого открывает сайт их роботам, смягчает фильтры — и вместе с роботами впускает всех, кто назвался их именем.
Что в сообщении не сказано
Ни одного подтверждённого успешного взлома в нём нет и ни одной оценки ущерба в деньгах — речь о попытках. Нет и абсолютных чисел: сколько было запросов, сколько компаний в выборке, из скольких инцидентов сложились проценты. Известно только, что анализ шёл по постоянной выборке веб-приложений с января 2024 года.
Тезис про ослабленные правила ради лидов — это тоже мнение аналитика, а не замер: долю сайтов, которые действительно смягчили фильтры, никто не считал.
И последнее: данные собрал и опубликовал продавец защиты веб-приложений, а заканчивается сообщение рекомендацией докупить к ней модуль распознавания ботов того же вендора. Телеметрию собственного продукта проверить нельзя.
Сообщение ГК «Солар» целиком, с разбивкой по типам атак, — на CNews.
